Zoom, HSBC, CNN, Salesforce e IKEA figuran entre las organizaciones afectadas. Código malicioso también intentó explotar dispositivos iPhone y iPad.
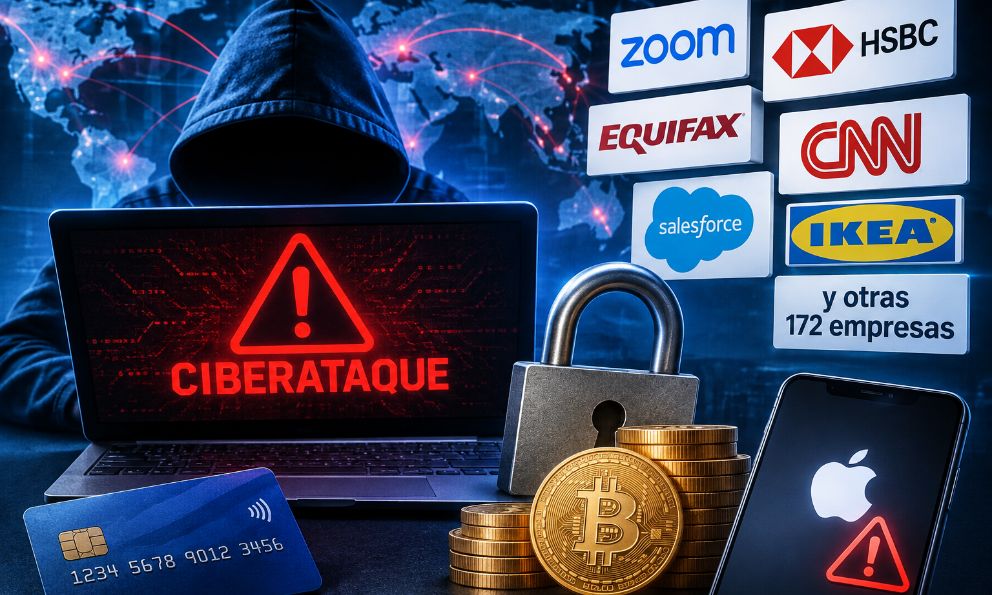
Un ciberataque que aprovechó una vulnerabilidad en una plataforma de servicios digitales expuso a visitantes de sitios web de 178 organizaciones de distintos sectores a código malicioso diseñado para robar criptomonedas, capturar información de tarjetas bancarias y atacar dispositivos móviles de Apple.
Entre las empresas y organizaciones cuyos sitios distribuyeron estos archivos se encuentran Zoom, HSBC, Equifax, CNN, Salesforce, IKEA, BBC, GitLab y Air France-KLM, de acuerdo con los hallazgos del investigador de seguridad informática Scott Helme, fundador de la firma Report URI.
La actividad fue detectada el lunes 16 de noviembre y se llevó a cabo mediante Optimizely, una plataforma que las empresas utilizan para probar y modificar elementos de sus páginas web. Los atacantes aprovecharon una vulnerabilidad del servicio para introducir código JavaScript malicioso en proyectos de algunos de sus clientes, sin necesidad de intervenir directamente la infraestructura de cada organización.
De acuerdo con un reporte de Reuters, el programa estaba diseñado para sustituir las direcciones legítimas de las billeteras de criptomonedas por otras controladas por los delincuentes, de manera que los pagos digitales terminaran en sus cuentas. También podía capturar números y otros datos de tarjetas bancarias mientras los usuarios los ingresaban en formularios de pago.
Entre sus capacidades se encontraba además el robo de cookies del navegador y la captura de imágenes de las páginas visitadas, información que podría utilizarse para obtener datos de navegación o acceder a sesiones de usuarios.
Ataque también apuntó a dispositivos Apple
Uno de los aspectos más delicados de la operación fue que el código malicioso también intentó comprometer dispositivos con sistema operativo iOS, utilizado en iPhone y iPad.
Según los hallazgos de Report URI, el ataque distribuyó herramientas de explotación conocidas como Coruna y DarkSword, diseñadas para aprovechar vulnerabilidades en los dispositivos de Apple.
La presencia de estos recursos representa un riesgo adicional para los usuarios que visitaron los sitios afectados desde sus teléfonos o tabletas. Sin embargo, la detección del código no significa que todos los dispositivos que accedieron a esas páginas hayan sido infectados.
La firma de ciberseguridad Hudson Rock también encontró evidencia de que los portales involucrados habían servido contenido malicioso a sus visitantes. Por su parte, Reuters señaló que no pudo determinar cuántos usuarios resultaron afectados ni establecer el alcance total de los posibles robos de información.
Empresas activaron medidas de contención
Tras conocerse el incidente, algunas compañías comenzaron a revisar sus sistemas y tomar medidas preventivas.
Salesforce informó que investigaba modificaciones no autorizadas en sus scripts de Optimizely y que había desactivado esos componentes como medida de precaución. Equifax, por su parte, indicó que revisó el problema y dejó de utilizar la plataforma; aseguró que no encontró evidencia de que sus propios sistemas hubieran sido comprometidos.
HSBC señaló que no tenía scripts no autorizados activos en sus sitios web, mientras que IKEA informó que evaluaba el posible impacto en sus servicios digitales y clientes. Apple, Zoom y CNN no respondieron de inmediato a las solicitudes de comentarios realizadas por Reuters.
Optimizely confirmó que un tercero no autorizado había aprovechado una vulnerabilidad de su servicio Experimentation para incorporar código JavaScript en algunos proyectos de clientes. La compañía aseguró que corrigió el problema, retiró los archivos maliciosos, reforzó la seguridad de las cuentas afectadas e implementó medidas adicionales para impedir la distribución de código no autorizado.
El incidente puso de manifiesto los riesgos de seguridad asociados con los servicios externos que las empresas integran en sus páginas web. En este caso, los usuarios podían recibir código malicioso desde una plataforma legítima que los sitios afectados utilizaban habitualmente.
El investigador Scott Helme explicó que su equipo identificó 188 archivos con código malicioso, correspondientes a 178 organizaciones, luego de revisar mil 611 scripts relacionados con Optimizely.
Report URI también informó que se identificaron transacciones verificadas de criptomonedas hacia billeteras vinculadas con los atacantes. De acuerdo con los reportes técnicos, los movimientos detectados sumaban aproximadamente 7 mil 40 dólares, aunque esa cifra no representa necesariamente el total de los recursos sustraídos ni permite determinar cuántas víctimas realizaron pagos comprometidos.
Aunque la mayor parte del código malicioso fue retirada durante el mismo lunes, el caso evidencia cómo una vulnerabilidad en un proveedor tecnológico puede extender sus efectos a numerosas organizaciones y usuarios, incluso cuando estos navegan en sitios web conocidos y aparentemente confiables.