La intrusión comprometió servidores internos y pudo exponer datos de hasta 4 mil 597 usuarios; RIKEN suspendió operaciones para contener el ataque y evitar mayores afectaciones.
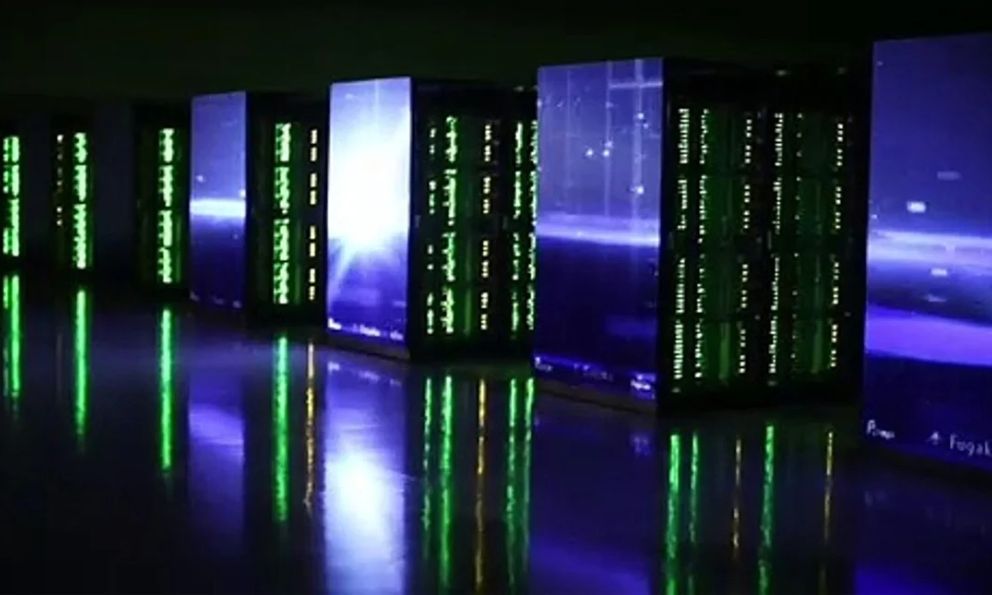
Tokio, Japón.- Una intrusión informática contra una de las supercomputadoras más importantes de Japón encendió las alertas de seguridad tecnológica en ese país. El Instituto de Investigación RIKEN confirmó que su supercomputadora Fugaku fue objeto de un acceso no autorizado, situación que obligó a suspender sus operaciones y bloquear las conexiones externas para evitar que el ataque se extendiera.
De acuerdo con el organismo, el incidente fue detectado inicialmente el 12 de noviembre, cuando se identificaron comunicaciones sospechosas en uno de los sistemas relacionados con la operación y mantenimiento de Fugaku. Un día después, el 13 de noviembre, se confirmó que terceros habían conseguido ingresar sin autorización a la infraestructura interna.
Las investigaciones preliminares establecieron que los atacantes habrían utilizado como punto de entrada una página web pública que mostraba el estado operativo de la supercomputadora. A través de este sitio, habrían conseguido acceder a la red interna de operación entre el 10 y el 13 de noviembre. El mecanismo exacto que permitió la intrusión continúa bajo investigación.
El problema no se limitó al acceso indebido. RIKEN confirmó que los intrusos manipularon varios servidores internos y que algunos fueron modificados mediante la instalación de programas maliciosos.
¿POR QUÉ DESCONECTARON A FUGAKU?
La suspensión de Fugaku fue una medida de seguridad para contener la intrusión, impedir nuevos accesos y proteger la información almacenada en sus sistemas.
El 14 de noviembre, a las 4:30 de la mañana, RIKEN suspendió las operaciones de la supercomputadora y bloqueó las conexiones desde el exterior. También aisló los sistemas utilizados para el acceso no autorizado y sustituyó las claves administrativas.
Posteriormente, el 15 de noviembre, se detuvieron todos los trabajos de cálculo que estaban ejecutándose o en espera, mientras se notificaba a los usuarios sobre el incidente.
La institución también invalidó las claves públicas utilizadas para iniciar sesión y pidió a los investigadores que revocaran las credenciales que tuvieran almacenadas en Fugaku para conectarse con otros sistemas y servicios.
HASTA 4 MIL 597 USUARIOS PODRÍAN ESTAR AFECTADOS
Uno de los principales riesgos del ataque es la posible exposición de información personal y credenciales de acceso de miles de investigadores.
RIKEN informó que los datos comprometidos o potencialmente extraídos podrían corresponder a un máximo de 4 mil 597 usuarios: hasta 4 mil 222 registrados en Fugaku y otros 375 vinculados con RIKYU, otra supercomputadora destinada a proyectos de inteligencia artificial para la investigación científica.
Entre la información que pudo quedar expuesta se encuentran nombres, direcciones de correo electrónico e identificadores de usuarios. También se identificaron archivos almacenados en los directorios personales de los investigadores, incluidos datos de autenticación para acceder a otros servicios y sistemas externos.
Estos últimos incluyen claves privadas SSH y claves de acceso, herramientas que permiten establecer conexiones con servidores y plataformas informáticas.
Un hallazgo que incrementó la preocupación de las autoridades fue que los responsables del ataque intentaron utilizar algunas de las credenciales obtenidas para conectarse a otros sistemas. RIKEN trabaja con las instituciones correspondientes para determinar si esos intentos tuvieron éxito y si ocasionaron daños adicionales.
¿SE ROBARON INVESTIGACIONES CIENTÍFICAS?
Aunque existe el riesgo de que archivos almacenados en Fugaku hayan sido sustraídos, el instituto japonés señaló que, hasta el momento de su informe, no contaba con pruebas concretas de que los resultados o datos de investigación hubieran sido extraídos de sus sistemas.
La posibilidad de que información de terceros estuviera incluida en los archivos comprometidos también permanece bajo investigación.
El organismo reportó el incidente al Ministerio de Educación, Cultura, Deportes, Ciencia y Tecnología de Japón y a la Comisión de Protección de Información Personal, además de informar a las instituciones vinculadas con la infraestructura nacional de supercomputación.
La reactivación de Fugaku dependerá de que se implementen medidas de seguridad, se reconstruyan los servidores comprometidos, se corrijan las vulnerabilidades identificadas y se revise la configuración de su red.
Por ahora, la supercomputadora permanece fuera de operación mientras continúan las investigaciones para establecer el alcance de la intrusión y garantizar que no vuelva a ocurrir.